ГДБОП и Европол свалиха 235 хакерски сървъра
- Редактор: Петя Георгиева
- Коментари: 0
Киберполицаи от девет държави спасиха данните на шест милиона души
Служители на дирекция „Киберпрестъпност“ към ГДБОП и правоохранителни органи от още осем държави разрушиха престъпната инфраструктура зад три от най-опасните видове зловреден софтуер в света, съобщават от специализираната дирекция в официалния си профил. В рамките на мащабната международна операция ENDGAME, координирана от Европол и Евроджъст, са иззети общо 235 сървъра и 257 домейна. Чрез съвместните полицейски действия са защитени над 6 милиона набора от откраднати потребителски данни, които хакерите са подготвяли за черния пазар и за нови кибератаки.
Удар по три хакерски мрежи
Операцията е насочена директно срещу дигиталните инструменти, които проправят път за атаки с рансъмуер (софтуер за рекет чрез криптиране) и масова кражба на самоличности. Основните мишени на разследващите са били системите зад зловредните програми Gootloader, CastleRAT и StealC.
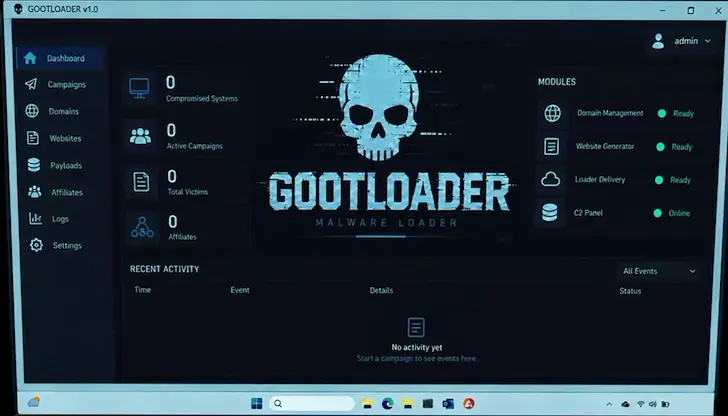
Първата неутрализирана мрежа — Gootloader, прониква в компютрите чрез подправени фишинг документи, разпространявани през сайтове на платформата WordPress. Щом жертвата изтегли заразения файл, хакерите получават неоторизиран достъп до системата и използват извлечената информация за дигитален рекет. При акцията срещу тази група са изключени 14 сървъра и 218 домейна, а 681 заразени уебсайта са напълно почистени от зловредния код.
Най-сериозен ресурс е бил насочен срещу CastleRAT — троянски кон за отдалечен достъп, който действа активно от 2025 година насам. Програмата позволява на престъпниците да управляват заразения компютър от разстояние, да заключват бази данни и да парализират цели корпоративни мрежи, след което да изнудват засегнатите компании и организации за откуп. Срещу инфраструктурата на CastleRAT са проведени акции, довели до изземването на 120 сървъра и 39 домейна.
Третият ударен софтуер — StealC, е специализиран в тихото извличане на чувствителна информация от компрометирани устройства. Той краде запазени пароли, данни за вход и дигитални идентичности, които веднага се предлагат за продажба в престъпни форуми. От юни 2026 година до момента разследващите са демонтирали над 10 сървъра, обслужващи тази схема.
Как да проверите дали сте сред жертвите
В официалното съобщение на Европол се посочва, че идентифицираните данни на засегнатите потребители вече са предадени на няколко международни платформи за киберсигурност. Всеки гражданин или системен администратор може да провери дали неговите данни за достъп са били откраднати чрез троянеца CastleRAT, като използва порталите HaveIBeenPwned, DIVD, CheckjeHack, NoMoreLeaks, Sekoia, The Shadowserver Foundation и NL-NCSC. Целта е жертвите да бъдат уведомени своевременно и да сменят компрометираните си пароли, преди те да бъдат използвани за финансова измама или пробив в служебни мрежи.
От дирекция „Киберпрестъпност“ към ГДБОП отправят и специално предупреждение към всички администратори и потребители на системата WordPress. Експертите препоръчват незабавна смяна на паролите за достъп, задължително активиране на двуфакторна верификация и инсталиране на последните обновления за сигурност, за да бъдат затворени пролуките, през които прониква Gootloader. Операция ENDGAME остава най-голямата до момента международна инициатива, насочена към унищожаване на базовите мрежи, които захранват световната индустрия за дигитално изнудване.


